Serie «Tus archivos, a salvo» · Entrega 1 de 3
Basta un descuido de medio minuto. La mochila colgada de la silla en una terraza de Plaza Nueva, el portátil olvidado en un asiento de la línea 11, el coche aparcado con el maletín a la vista en el aparcamiento de un centro comercial. Lo primero que pensamos es lo que cuesta reponer el equipo. Lo segundo, si teníamos copia de las fotos. Casi nadie piensa en lo importante: ¿quién puede leer ahora lo que había dentro?
Y dentro suele haber mucho. El DNI escaneado para aquel trámite, las nóminas, la declaración de la renta, el contrato del alquiler, algún informe médico, las fotos de los niños, el correo y las contraseñas guardadas de media docena de plataformas. Justo lo que necesita alguien para hacerse pasar por nosotros. El Banco de España avisa de que con un DNI robado, o con una simple copia, se pueden abrir cuentas, pedir préstamos o sacar tarjetas a nombre de otro. Y la Línea de Ayuda de INCIBE cuenta un caso real: alguien usó el DNI de otro hombre para registrarse en webs de apuestas, ganó más de 25.000 euros y Hacienda le pasó la factura de los impuestos al dueño del DNI.
Hay una protección que funciona, que es gratuita y que muchas veces ya viene instalada en el ordenador: el cifrado. Probablemente sea lo que más seguridad da a cambio de menos esfuerzo.
La contraseña de Windows cierra la puerta, no la casa
Mucha gente da por hecho que su portátil está protegido porque pide una contraseña al encenderlo. No es así. Esa contraseña solo impide entrar por la vía normal. Un ladrón con un poco de idea no se molesta en adivinarla: saca el disco, lo conecta a otro ordenador y lee los archivos como si fuera un pendrive. Lo reconoce la propia Microsoft al explicar para qué sirve BitLocker: los datos de un equipo perdido o robado se pueden leer con herramientas de ataque o, sencillamente, pasando el disco a otra máquina.
La guía de autodefensa digital de la EFF va en la misma línea: el bloqueo con contraseña, PIN o huella puede no servir de nada si se llevan el aparato.
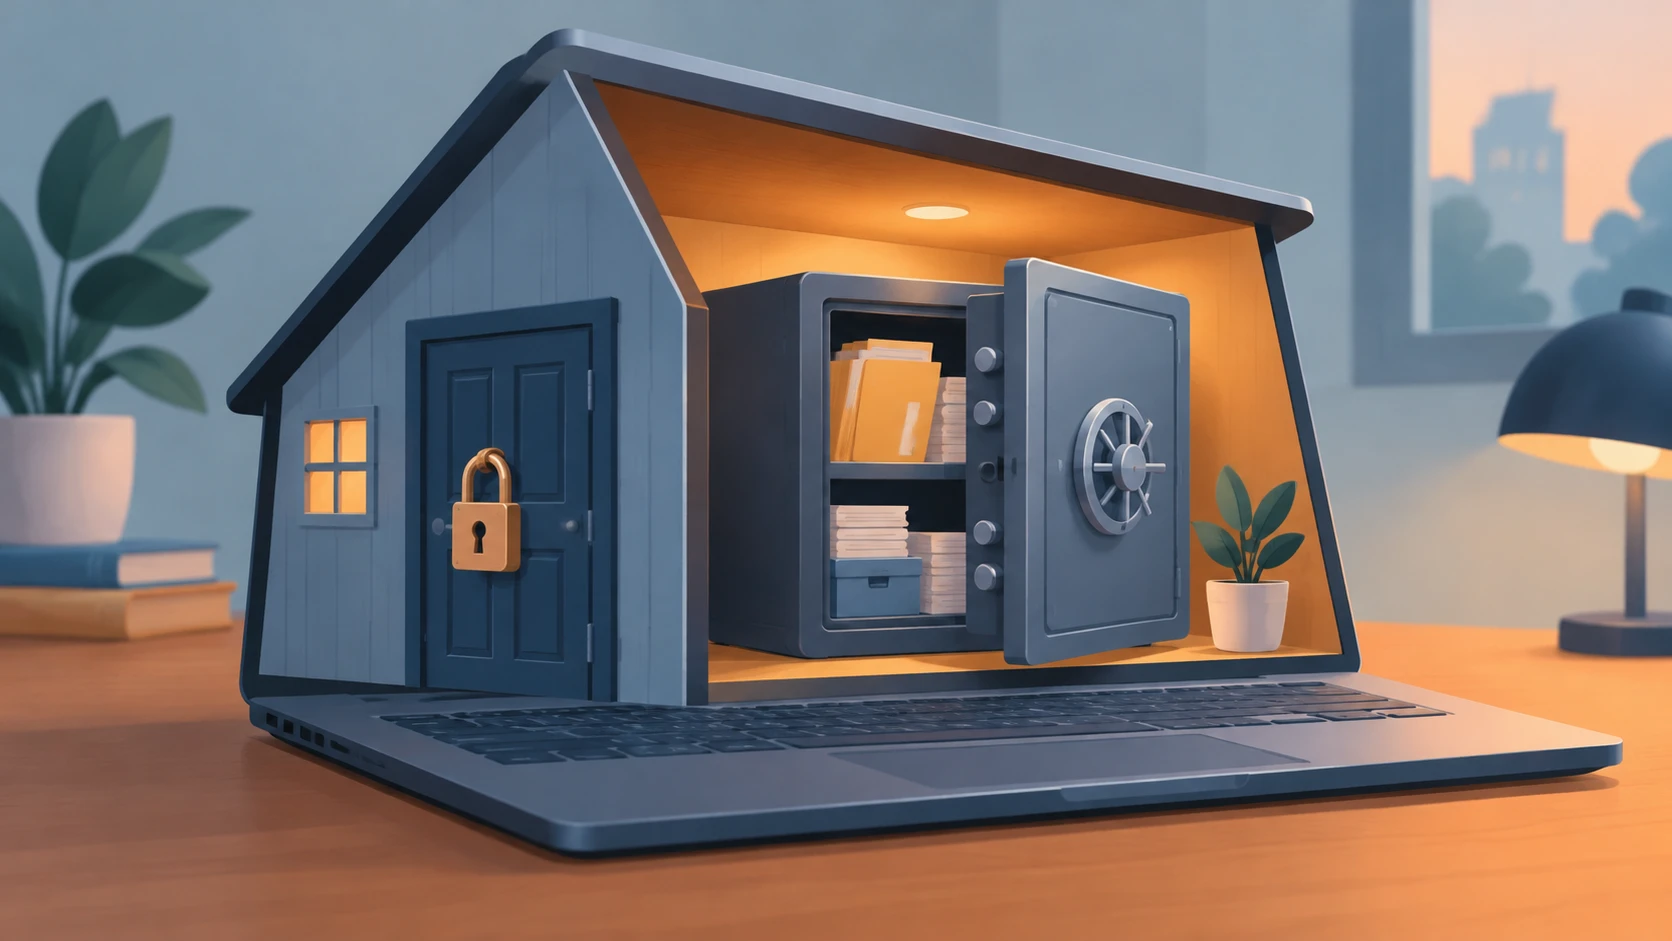
Cifrar es otra cosa. En vez de cerrar con llave la puerta del despacho, metemos cada papel en una caja fuerte. El contenido del disco se convierte en un galimatías que solo vuelve a tener sentido con la clave correcta. El ladrón se queda con un portátil que puede vender por piezas, pero los documentos no los puede leer. Le haría falta el equipo y, además, la contraseña.
Lo que decide las consecuencias de un robo no es la cerradura, sino si lo de dentro se puede leer.
Dos robos, dos finales
La Agencia Española de Protección de Datos (AEPD) tiene dos expedientes que lo ilustran muy bien. En 2023 robaron del despacho de un colegio el portátil de su directora pedagógica, con datos de unas 450 personas, 150 de ellas menores, y datos de salud entre ellos. No estaba cifrado. La AEPD multó al centro con 5.000 euros, según publicó Confilegal en enero de 2026. Unos años antes, en Barcelona, robaron el portátil de un espacio infantil con datos de unos 500 niños. Ese sí estaba cifrado, y la Agencia archivó el caso sin sanción porque consideró razonables las medidas que se habían tomado. El robo era parecido y los datos también. Lo que cambió el final fue el cifrado.
A un particular nadie le va a multar por perder su propio portátil: la normativa de protección de datos no se aplica al ámbito doméstico. Pero la lógica es la misma. Lo que decide las consecuencias de un robo no es la cerradura, sino si lo de dentro se puede leer. La AEPD recomendaba ya en 2019 tres medidas básicas ante la pérdida o el robo de un dispositivo: cifrarlo, tener una copia de seguridad aparte y usar un bloqueo de pantalla robusto. Ese consejo sigue valiendo en lo esencial, aunque cada caso es distinto: el sentido común manda y, ante la duda, conviene dejarse asesorar por alguien que sepa.
Aun así, el cifrado sigue siendo un desconocido. Según el estudio de ObservaCiber con datos de 2020, el 41,5 % de los españoles creía innecesario cifrar sus datos. Y en la edición siguiente, con datos de finales de 2021, una de cada cuatro personas no sabía siquiera qué era. No hemos encontrado estudios posteriores que lo midan.
Cifrar el disco entero: diez minutos que pueden ahorrarnos un disgusto
Lo más sencillo y completo es cifrar el disco entero. Se hace una vez y a partir de ahí funciona solo. En el día a día no se nota nada: encendemos el ordenador, escribimos la contraseña de siempre y todo sigue igual. La diferencia aparece cuando el equipo acaba en otras manos. Windows, macOS y Linux traen esta función de serie.
Windows: puede que ya esté cifrado
Puede que nos llevemos una sorpresa: el ordenador quizá ya esté cifrado. Desde la versión 24H2 de Windows 11, al configurar un equipo nuevo (o al restablecerlo) con una cuenta Microsoft, el Cifrado de dispositivo se activa solo, como confirmó la compañía. Funciona también en la edición Home, la que llevan casi todos los portátiles domésticos. Para comprobarlo, basta con buscar «Cifrado de dispositivo» en Configuración y mirar si el interruptor está activado. Si no aparece, Microsoft explica aquí qué hacer. Quien tenga Windows 11 Pro cuenta además con BitLocker completo: se activa buscando «Administrar BitLocker» en el menú Inicio y permite, entre otras cosas, cifrar discos externos y memorias USB. Para un uso doméstico, pasarse a Pro solo por esto rara vez compensa si el equipo ya admite el cifrado de Home.
Mac: FileVault
Es todavía más cómodo. Los modelos con chip de Apple (o con el chip de seguridad T2) cifran siempre el disco por hardware, pero esa protección no queda atada a nuestra contraseña hasta que activamos FileVault. Se hace en menú Apple > Ajustes del Sistema > Privacidad y seguridad > FileVault, como explica la guía de Apple. Mucha gente lo aceptó al configurar el Mac por primera vez y ni se acuerda, así que vale la pena entrar y mirarlo.
En el día a día no se nota nada: encendemos el ordenador, escribimos la contraseña de siempre y todo sigue igual.
Linux: se decide al instalar
El cifrado del disco (con un sistema llamado LUKS) se ofrece al instalar las distribuciones más populares: Ubuntu, Linux Mint o Fedora lo presentan como una opción o una casilla. Ubuntu 26.04, que salió en abril de 2026, añade de forma oficial un cifrado apoyado en el chip de seguridad del ordenador, parecido a BitLocker. Eso sí, en Linux esto se decide al instalar: la documentación de Ubuntu avisa de que no se puede activar después. Si no lo marcamos entonces, lo razonable es reinstalar.
¿Y el rendimiento?
La prueba más citada es de Tom’s Hardware y data de 2023: BitLocker podía restar hasta un 45 % de velocidad en algunas operaciones muy concretas de un SSD de gama alta, y en torno a un 11 % al copiar archivos grandes. No hemos encontrado mediciones publicadas después. Son cifras que le importan a quien edita vídeo o mueve muchos gigas al día. Para escribir, navegar o ver series, no se nota.
La clave de recuperación: el papel que no hay que perder
Aquí viene la letra pequeña, y conviene leerla antes de activar nada. El cifrado protege tan bien que no distingue entre un ladrón y nosotros si un día no podemos demostrar quiénes somos. Por eso todos estos sistemas generan una clave de recuperación, una especie de llave de repuesto.
Lo que guarda Microsoft, Microsoft lo puede entregar.
Hace falta más a menudo de lo que parece. A veces el equipo la pide sin que hayamos hecho nada raro: tras actualizar la BIOS, al cambiar una pieza o incluso después de una actualización de Windows. En octubre de 2025, algunos portátiles arrancaron tras el parche de seguridad mensual pidiendo la clave de recuperación de BitLocker. En Windows es un número de 48 cifras. Si no lo tenemos, los datos se pierden, y Microsoft lo deja claro en su página de ayuda: su servicio técnico no puede recuperarla ni generar otra.
Si el cifrado se activó solo al usar la cuenta Microsoft, la clave está guardada en ella y se puede consultar desde otro dispositivo en aka.ms/myrecoverykey. Es cómodo, pero tiene una contrapartida: lo que guarda Microsoft, Microsoft lo puede entregar. En enero de 2026 la compañía confirmó que había dado al FBI, con orden judicial, las claves de tres portátiles investigados por fraude. A la mayoría esto no debería quitarnos el sueño, porque el riesgo del que hablamos es el ladrón de la terraza, no un juez. Pero quien prefiera que nadie más tenga una copia puede guardarla solo en papel o en un pendrive.
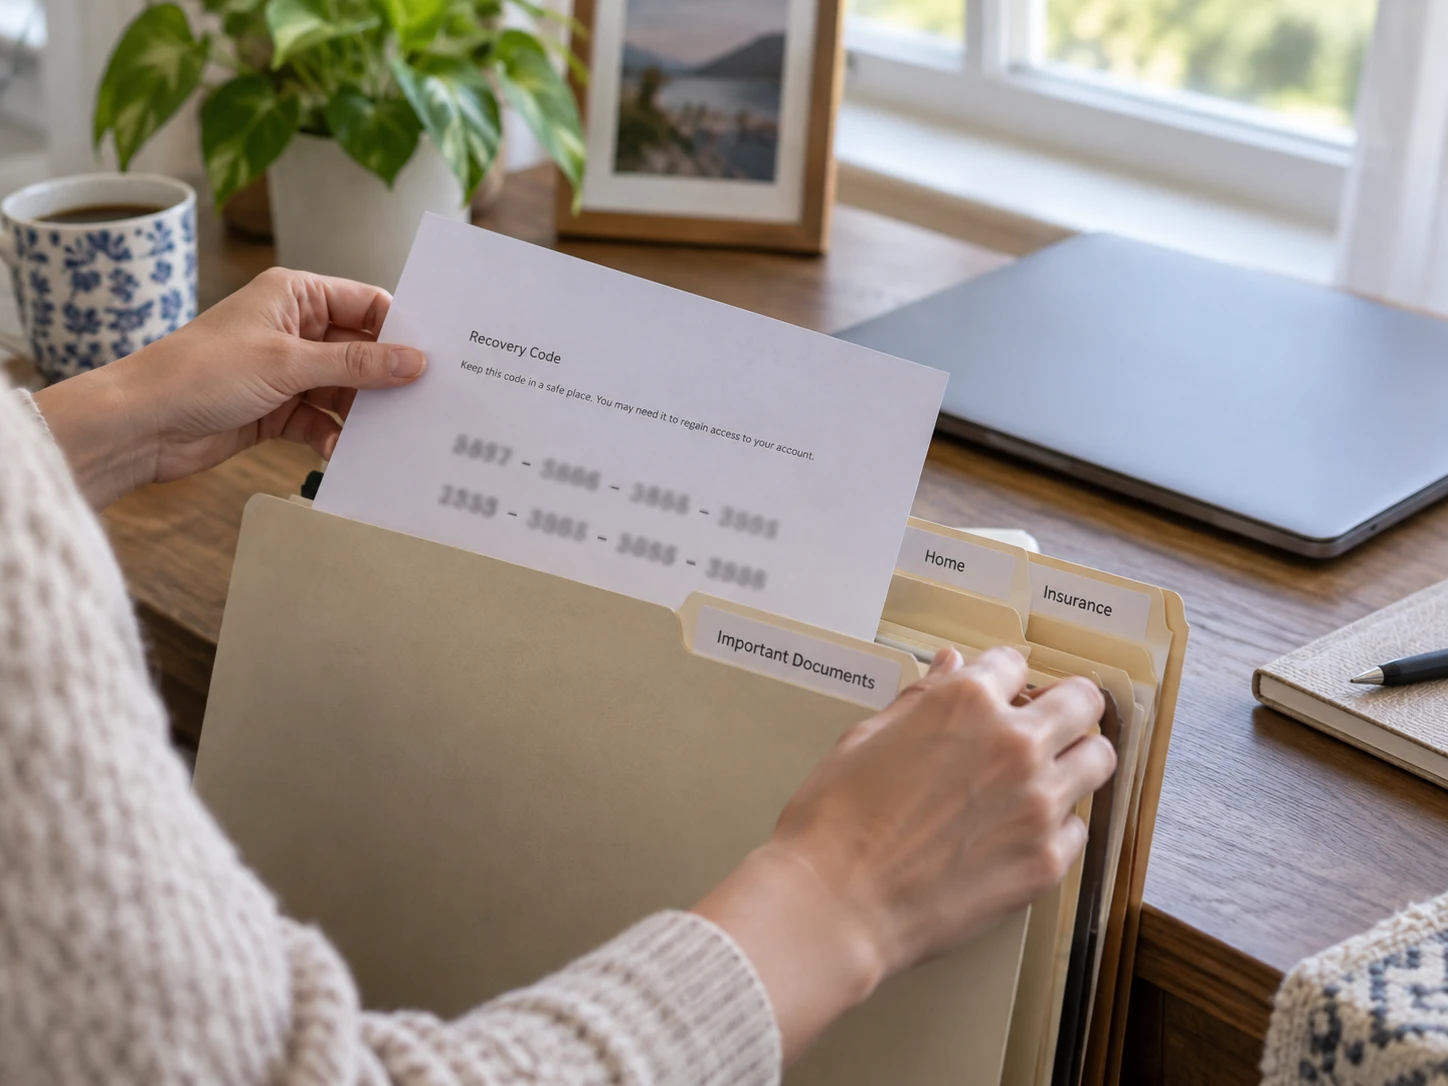
En el Mac, Apple muestra la clave al activar FileVault y recomienda apuntarla y guardarla lejos del ordenador.
El consejo práctico es simple: hoy mismo, buscar la clave de recuperación, imprimirla o copiarla a mano y guardarla con los papeles importantes de casa. No en una nota dentro del propio portátil, claro.
Una caja fuerte dentro del ordenador
El cifrado de disco protege el equipo apagado, pero no lo cubre todo. Con el ordenador encendido y la sesión abierta, todo es legible para quien se siente delante. Y en cuanto copiamos un archivo a un pendrive o lo mandamos por correo, ese archivo sale de la caja fuerte. Para los documentos más delicados hay una segunda capa: una carpeta cifrada que solo se abre cuando la necesitamos.
VeraCrypt y la imagen cifrada del Mac
La herramienta más conocida es VeraCrypt: gratuita, de código abierto y disponible para Windows, Mac y Linux. Viene del veterano TrueCrypt, ha pasado auditorías de seguridad independientes y sigue actualizándose (la última versión es de junio de 2026). La idea es fácil de entender. Crea un archivo, del tamaño que elijamos, que hace de contenedor. Al abrirlo con la contraseña, aparece en el ordenador como un disco más, donde guardamos y editamos con normalidad. Al cerrarlo, vuelve a ser un archivo ilegible que podemos copiar, mover o llevar en un pendrive sin miedo. En Mac hay que instalar antes un pequeño complemento (FUSE-T), un paso que puede echar para atrás a los menos técnicos.
Quien use Mac tiene además una opción sin instalar nada: la Utilidad de Discos permite crear una imagen de disco cifrada que funciona igual, como una unidad que se abre con contraseña.
7-Zip para archivos sueltos
Para cifrar un archivo suelto antes de enviarlo o pasarlo a un pendrive, lo más práctico en Windows es 7-Zip, el compresor gratuito de toda la vida. Al crear un archivo comprimido deja ponerle contraseña con cifrado AES-256, el mismo estándar que usan bancos y administraciones. Hay dos detalles que marcan la diferencia: elegir el formato 7z en vez de ZIP y marcar la casilla «Cifrar nombres de archivo», que solo aparece con el formato 7z. Así nadie puede ver ni la lista de lo que hay dentro. Si por compatibilidad hay que usar ZIP, mejor elegir AES-256 y no el cifrado ZIP clásico, que se rompe en minutos. Y conviene tener el programa al día: en los dos últimos años ha corregido varias vulnerabilidades, alguna de ellas aprovechada en ataques reales.
Una contraseña larga mejor que una complicada
Todas estas herramientas dependen de una sola cosa: la contraseña. Y aquí el consejo de los expertos ha cambiado. El NIST, el organismo de referencia en Estados Unidos, pide en sus directrices de 2025 un mínimo de 15 caracteres y desaconseja obligar a mezclar mayúsculas, números y símbolos. Lo que mejor funciona es una frase larga que nos resulte fácil de recordar, por ejemplo cuatro o cinco palabras sin relación entre sí. Igual que con la clave de recuperación, si la olvidamos no hay forma de volver a abrir la caja.
Lo que el cifrado no hace
No hay que pedirle al cifrado lo que no promete. No nos protege de un virus ni de un correo engañoso, porque mientras trabajamos el ordenador está abierto. No sirve de nada si dejamos el portátil encendido y desbloqueado en la mesa de la biblioteca. Y no es una copia de seguridad: si el portátil desaparece, los archivos estarán a salvo de miradas ajenas, pero también fuera de nuestro alcance. El cifrado decide quién puede leer nuestros datos. Que sigamos teniéndolos depende de las copias de seguridad, y de eso, y de la nube, hablaremos en el próximo capítulo.
Volvamos a la terraza de Plaza Nueva. El portátil ya no está y eso no tiene arreglo. Pero no es lo mismo perder un aparato que perder, además, el control de nuestra identidad. La diferencia está en diez minutos de hoy y en un papel bien guardado.
El cifrado decide quién puede leer nuestros datos. Que sigamos teniéndolos depende de las copias de seguridad.


